
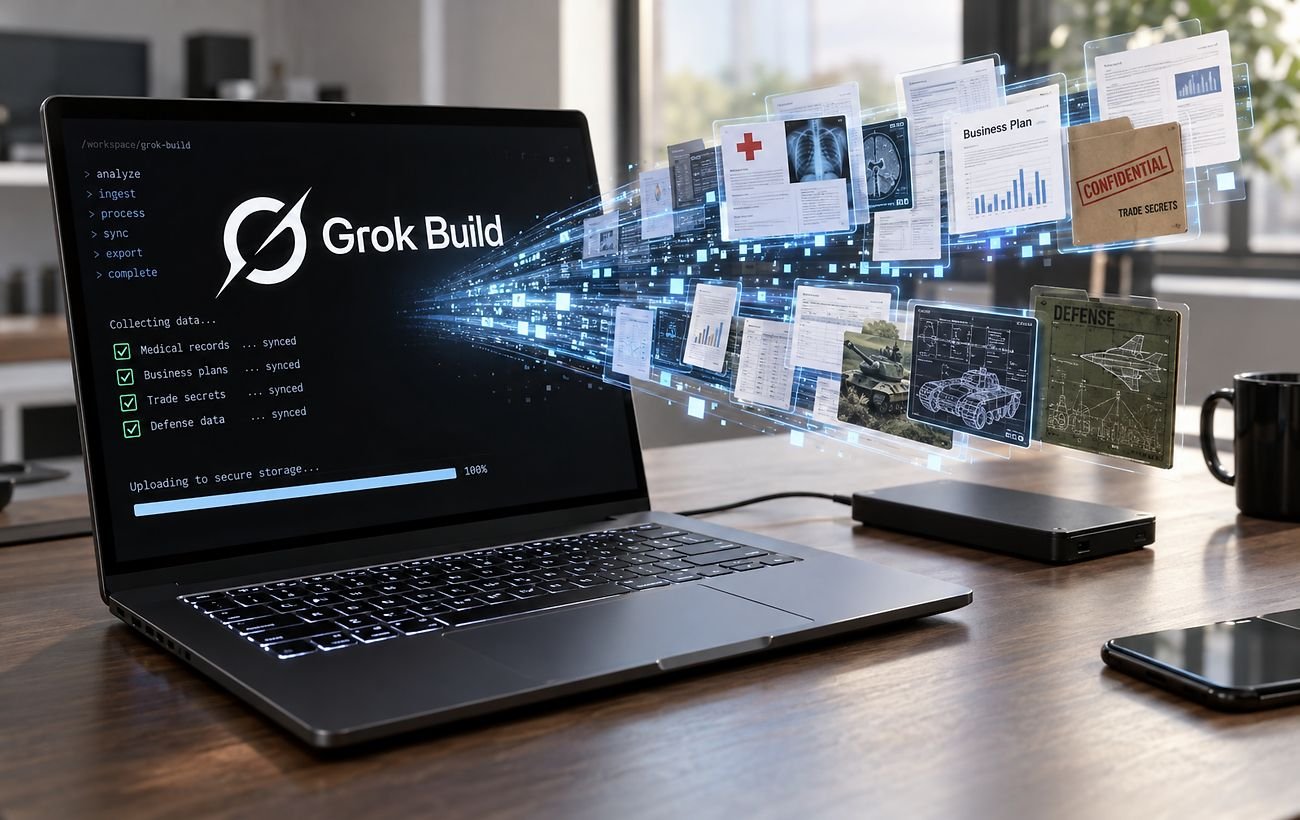
ШІ-агент Grok Build спричинив масштабний витік даних: конфіденційні документи тисяч користувачів опинилися у відкритому доступі. Через помилку в системі обміну посиланнями сторонні могли переглядати медичні записи, бізнес-плани та комерційні таємниці.
Про це інформує РБК-Україна з посиланням на Ars Technica.
Помилка у генерації посилань
Розробники Grok Build хотіли спростити тестування застосунків, тому створили систему унікальних посилань із випадковими комбінаціями слів. Передбачалося, що доступ до застосунку матиме лише людина, якій автор безпосередньо надіслав таке посилання.
Однак автори платформи припустилися критичної помилки. Випадково згенеровані слова вони розмістили в субдомені – лівій частині адреси сайту. Через це публічні DNS-сервіси автоматично зберігали інформацію про кожне нове посилання.
У результаті будь-який користувач міг знайти ці адреси, переглянути список створених проєктів і відкрити тисячі з них.
Якби випадковий ідентифікатор розмістили у правій частині шляху URL (як це роблять Google, ChatGPT чи Gemini), пасивний моніторинг DNS не зміг би зафіксувати ці адреси.
Читайте більше: Grok, Cursor та X в одному пакеті: скільки доведеться платити за тариф SpaceXSI
Злив секретів SpaceXSI та Fortune 500
За даними дослідників із фірми Claroc, із понад 43 000 знайдених посилань близько 95 відсотків відкривали повний доступ до додатків і збережених у них даних за замовчуванням.
Серед злитих матеріалів виявили 24 додатки самої SpaceXSI, які містили адаптаційні плани продажів під грифом “конфіденційно”, карти територій продажів та рекламні пропозиції.
Окрім компанії Ілона Маска, витік торкнувся інших організацій:
- оборонного підрядника ВМС США;
- норвезько-фінської оборонної групи із правилами завантаження вибухівки;
- компанії Tesla із результатами роботи та бонусами 22 техніків;
- круїзної компанії та лікарень із персональними даними тисяч співробітників.
Не пропустіть: Маск прокачав Grok: бот отримав доступ до Midjourney, Claude і Suno
Реакція розробників та конкурентів
Після публічного розголосу та звернень до керівництва компанії, посилання на 24 внутрішні додатки SpaceXSI були оперативно видалені й наразі видають помилку.
Представники компанії стверджували, що додатки є приватними за замовчуванням, проте незалежні тести спростували це твердження.
Фахівці з безпеки наголошують: подібна проблема із субдоменами присутня і на інших ШІ-платформах для розробки коду.
Користувачам Grok Build наполегливо рекомендують вручну змінювати налаштування доступу на “лише запрошені користувачі”, аби уникнути витоку даних.
Ще більше цікавого:
- Управління iPhone силою думки: як чип Neuralink дає змогу телефонувати й запускати Grok
- ШІ проти Нолана: чат-бот Маска згенерував епізод “Одіссеї”