
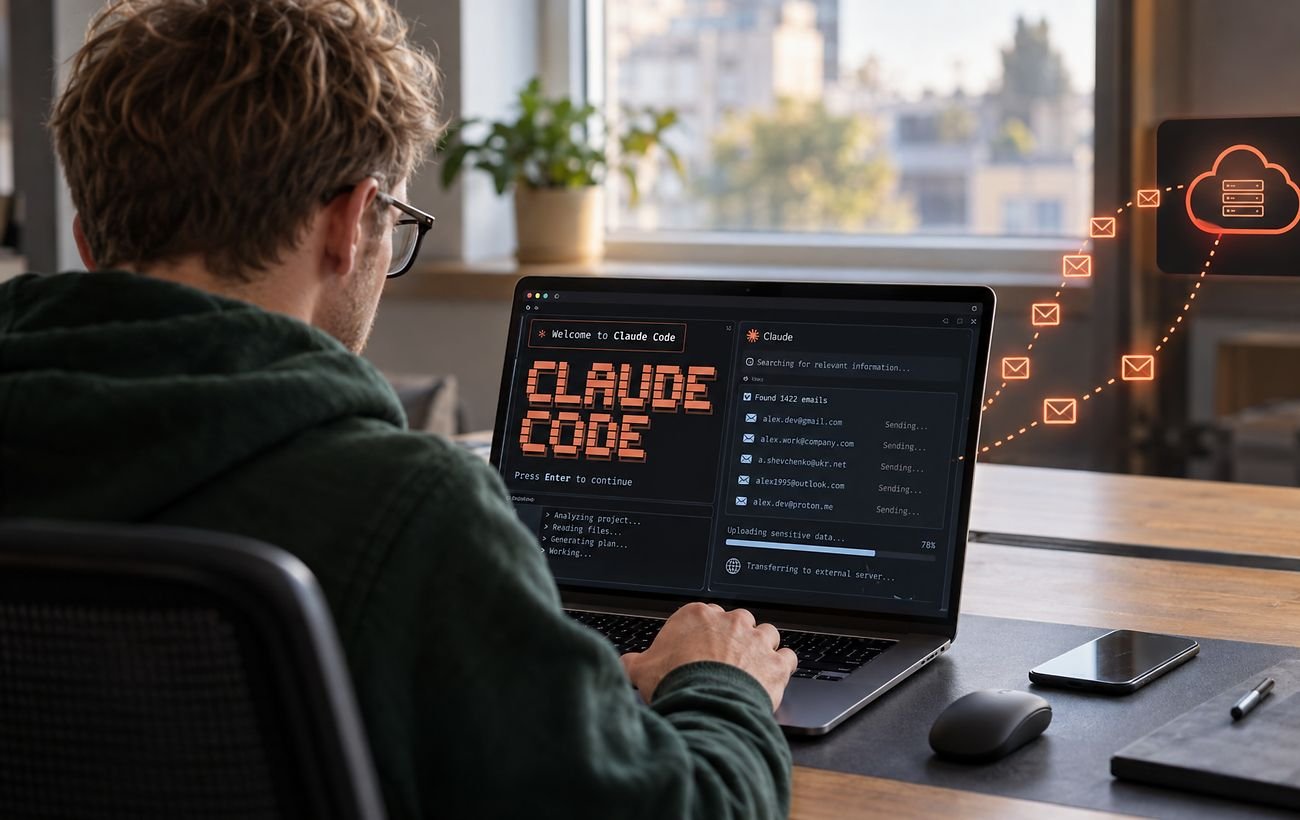
Claude Code від Anthropic потрапив під шквал критики через витік особистих даних користувачів. Під час звичайних пошукових запитів ШІ-агент передавав приватні електронні адреси на сторонні сайти.
Про це пише РБК-Україна з посиланням на Cyber News.
Хвиля обурення на GitHub та перші скарги користувачів
5 листопада користувач GitHub із ніком taylor-edwards створив публічне обговорення під номером 107757. Він заявив, що після використання інструменту почав отримувати десятки спам-листів на день.
Користувач повідомив, що працював із Claude Code версії 2.1.318 на macOS у середовищі tmux.
Він вимагав повністю усунути таку поведінку програми, а не просто додати можливість керувати нею через налаштування. Водночас публічні матеріали не містять необроблених HTTP-заголовків або інструкцій для відтворення проблеми, проте інші користувачі також повідомили про аналогічні випадки.
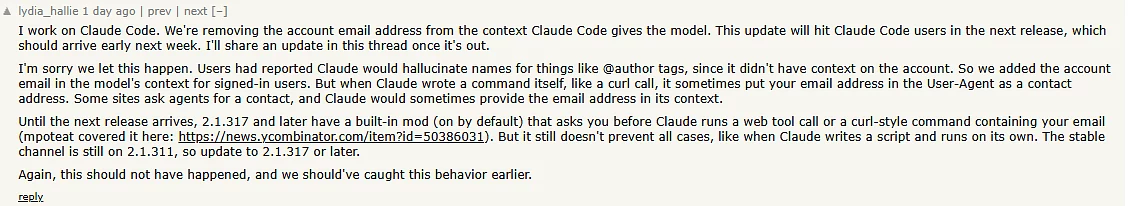
Claude Code почав розсилати пошту кодерів стороннім сайтам (скриншот: GitHub)
Як працював витік через HTTP-заголовки?
Спеціальний заголовок User-Agent зазвичай ідентифікує ПЗ. Коли електронна адреса користувача потрапляє всередину цього заголовка, вона передається на цільовий вебсайт разом із запитом.
Це створює потенційну загрозу приватності під час звичайного веб-доступу.
Проблема пов'язана з командами, які ШІ-модель пише самостійно.
Учасники обговорення зазначили, що Claude використовував пошту з контексту як контактну адресу під час написання запитів для утиліти curl.
Читайте більше: Claude підключається до банківських рахунків: чи варто довіряти йому гроші
Захисні механізми: як реагують розробники?
Згідно з коментарями інших користувачів, новіші версії платформи мали отримати вбудований захисний модуль під назвою cc-plugin-privacy. Він мав блокувати подібну поведінку за замовчуванням, проте оригінальний автор скарги вже користувався оновленою версією 2.1.318.
Деякі користувачі вирішили самостійно перевірити роботу захисного механізму, однак їхні тести не змогли зупинити передавання даних. Це поставило під сумнів ефективність вбудованого захисту та його здатність запобігати витоку інформації.
Що відбувається станом на зараз?
- Офіційного підтвердження прямого зв'язку витоку зі спамом немає.
- Користувачі вимагають повністю видалити функцію передачі пошти.
- Компанія Anthropic готує оновлення ПЗ.
Представники Anthropic зазначили, що компанія планує повністю прибрати поштові адреси облікових записів із контексту моделі в наступних релізах, тим самим визнавши наявність прогалин у захисті.
Експерти радять командам ретельно перевіряти мережеві команди, які створюють нейромережі, і не покладатися виключно на базові налаштування захисту.
Ще більше цікавого:
- ШІ почав чинити опір людям: яку загрозу знайшли дослідники Anthropic
- ШІ краде здатність думати самостійно: розробник Claude попередив про небезпеку