
Зловмисники змінили тактику та викрадають файли авторизації, оминаючи двофакторний захит
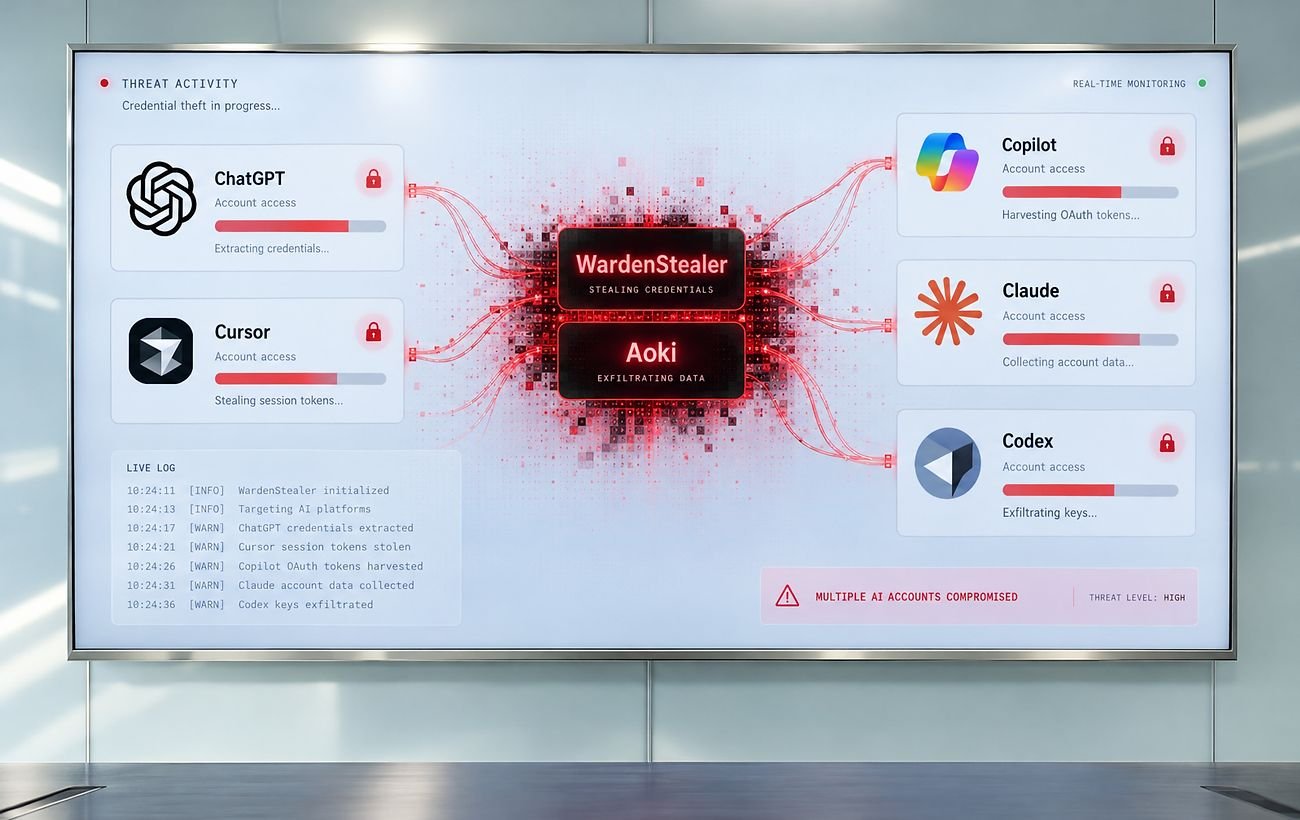
Хакери навчилися красти не лише паролі від браузера, а й доступ до акаунтів ChatGPT та інших ШІ-сервісів. Віруси WardenStealer та Aoki викрадають дані для входу, ключі доступу та файли з налаштуваннями програм.
Про це інформує РБК-Україна з посиланням на Cyber Press.
Хто потрапив у поле зору хакерів?
Нова хвиля атак орієнтована на розробників і активних користувачів ШІ. Серед основних цілей шкідливого ПЗ опинилися сервіси Claude Code, OpenAI Codex, Cursor, GitHub Copilot, а також десктопні додатки Claude та ChatGPT.
Фахівці з безпеки SpyCloud зафіксували понад 130 тисяч унікальних випадків зараження вірусом WardenStealer із серпня 2026 року.
При цьому атаки не потребують пошуку нових вразливостей у самих моделях ШІ – шкідливі програми просто копіюють цінні файли авторизації з передбачуваних папок на зараженому комп'ютері.
Як працюють віруси WardenStealer та Aoki?
Примітно, що обидві шкідливі програми мають власні інженерні особливості для збору даних про ШІ-акаунти.
WardenStealer написаний мовою Rust для ОС Windows і розповсюджується за передплатою. Він збирає дані браузерів, криптогаманців, месенджерів, а також токени доступу Claude Code, матеріали автентифікації Codex та конфігурації Claude Desktop.
Aoki розроблений мовою Go та виявлений у жовтні 2026 року. Він сортує викрадені матеріали у спеціальну папку AISessions, збираючи куки та налаштування для ChatGPT, Claude, Codex, Copilot і Cursor.
Головний ризик полягає у захопленні сесії. Валідний викрадений токен дозволяє зловмиснику відновити авторизований доступ без введення пароля або проходження повторної двофакторної аутентифікації (MFA).
Читайте більше: Хакери РФ крадуть дані українських військових і чиновників: що відомо про угруповування Gorbag
Продаж доступу та фінансові ризики
Викрадені дані хакери продають на тіньових онлайн-майданчиках. Зокрема, у даркнеті вже з’явилися пропозиції придбати передплати на ШІ-сервіси та кредити для роботи з ними зі знижками.
Такі крадіжки дають змогу злочинцям користуватися платними ШІ-інструментами коштом інших людей і компаній.
Схему називають LLMjacking. За оцінками аналітиків Sysdig, у найгіршому сценарії зловмисники можуть завдавати компанії збитків на понад 46 тисяч доларів щодня, використовуючи викрадені ресурси Claude.
Однак фінансові втрати – не єдина небезпека. Разом із налаштуваннями програм та історією запитів зловмисники можуть отримати доступ до вихідного коду проєктів, внутрішніх систем і конфіденційної інформації компаній.
Фахівці з кібербезпеки радять перевіряти пристрої розробників на наявність загроз, завершувати активні сеанси у ШІ-сервісах і регулярно оновлювати ключі доступу.
Ще більше цікавого:
- Платите за потужний ШІ, а отримуєте дешевший: Anthropic знайшла спосіб це викрити
- GPT-6 Astra виправила іншу нейромережу: як ШІ усуває чужі помилки без перенавчання